Vous souhaitez travailler dans la cybersécurité, mais la programmation vous fait peur ? Bonne nouvelle : savoir coder n’est pas une obligation pour travailler dans la cybersécurité.
La cybersécurité est un domaine extrêmement vaste qui regroupe des métiers très différents. Certains sont fortement techniques et nécessitent de programmer régulièrement, tandis que d’autres reposent davantage sur l’analyse, la gestion des risques, la communication, la stratégie ou encore la gestion de projets.
Attention toutefois à une distinction importante : ne pas savoir coder ne signifie pas ne pas avoir besoin de compétences techniques. Même dans les métiers où la programmation n’est pas nécessaire, il reste indispensable de comprendre les fondamentaux de la cybersécurité, les réseaux, les systèmes, les principales attaques et les mécanismes de protection.
Voici donc cinq métiers de la cybersécurité dans lesquels la programmation n’est généralement pas un prérequis.
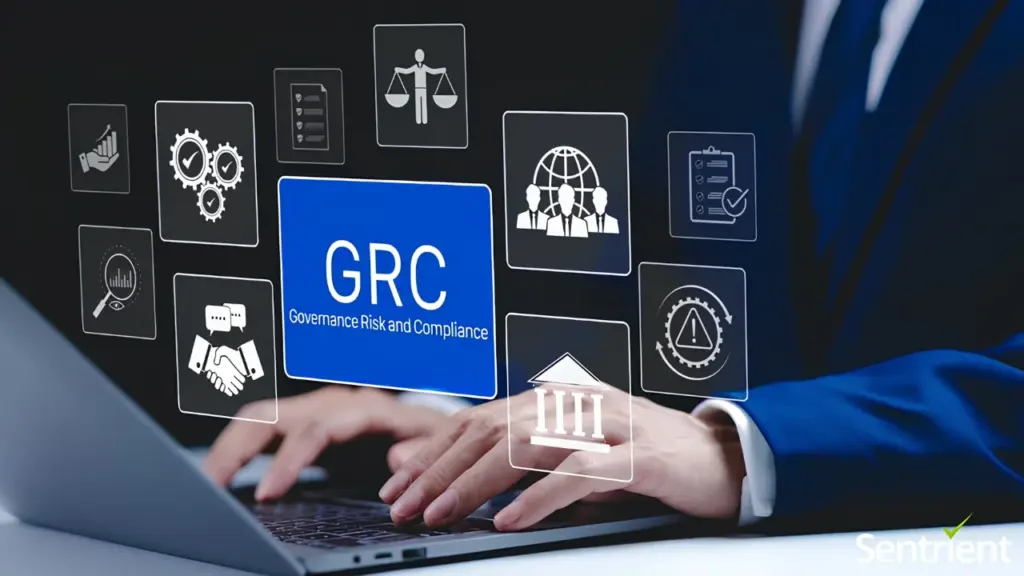
1. Consultant en GRC
La GRC, pour Gouvernance, Risques et Conformité, est l’un des domaines les plus accessibles aux personnes qui ne souhaitent pas programmer.
Le rôle des professionnels de la GRC consiste notamment à aider les organisations à identifier et gérer leurs risques de cybersécurité, à mettre en place des politiques de sécurité et à vérifier le respect des exigences réglementaires et des normes applicables.
Les sujets peuvent concerner des réglementations et référentiels comme le RGPD, NIS2, DORA ou encore PCI DSS, selon le secteur et les responsabilités du poste.
Un professionnel de la GRC peut également réaliser des analyses de risques, participer à des audits, rédiger des politiques de sécurité ou accompagner les différentes équipes dans la mise en conformité de leurs systèmes.
Le quotidien repose donc beaucoup sur l’analyse, la communication, la documentation et la prise de décision.
La programmation n’est généralement pas nécessaire. En revanche, il faut comprendre suffisamment la technique pour être capable de dialoguer avec les équipes informatiques et de comprendre les risques auxquels l’entreprise est confrontée.
Ce métier peut particulièrement convenir aux personnes qui aiment avoir une vision globale de l’entreprise, analyser les risques et travailler sur des problématiques stratégiques.
2. Sensibilisation à la cybersécurité
La technologie ne suffit pas à protéger une organisation. Les employés jouent également un rôle essentiel dans la sécurité d’une entreprise.
C’est justement la mission des professionnels spécialisés dans la sensibilisation à la cybersécurité.
Leur objectif est d’aider les collaborateurs à mieux comprendre les cybermenaces et à adopter les bons comportements.
Leurs missions peuvent inclure la création de formations, l’organisation d’ateliers, la conception de campagnes de sensibilisation ou encore la réalisation de simulations de phishing.
Par exemple, une entreprise peut mettre en place une campagne de faux emails de phishing afin d’évaluer la capacité de ses employés à reconnaître une tentative d’hameçonnage.
Dans ce métier, l’objectif principal n’est donc pas de sécuriser directement un serveur ou de configurer un équipement réseau. Le principal enjeu est l’humain.
Une personne qui aime expliquer, former, communiquer et vulgariser des sujets complexes peut particulièrement s’épanouir dans ce domaine.
Il n’est pas nécessaire de maîtriser Python, Java ou C++ pour exercer ce type de fonction. En revanche, il faut avoir une bonne compréhension des principales menaces afin de pouvoir les expliquer correctement.
3. Chef de projet cybersécurité
Le troisième métier est celui de chef de projet en cybersécurité.
Comme son nom l’indique, son rôle consiste principalement à piloter des projets liés à la sécurité informatique.
Il peut par exemple coordonner le déploiement d’un nouvel outil de sécurité, participer à une migration cloud, organiser la mise en conformité d’une entreprise ou accompagner la mise en place d’un nouveau processus de sécurité.
Le chef de projet établit les différentes étapes du projet, définit les responsabilités, suit les délais et coordonne les équipes.
Il joue souvent le rôle d’intermédiaire entre les équipes techniques et la direction.
Prenons un exemple simple : une entreprise décide de migrer une partie de son infrastructure vers un nouvel environnement cloud. Plusieurs équipes vont intervenir : administrateurs systèmes, équipes réseau, spécialistes cloud, sécurité, direction, etc.
Le chef de projet va permettre de coordonner toutes ces personnes afin que le projet avance correctement.
Il n’a pas nécessairement besoin de configurer lui-même les infrastructures ou d’écrire du code. En revanche, il doit comprendre suffisamment le vocabulaire et les concepts techniques pour savoir ce que font les différentes équipes et prendre les bonnes décisions.
Les compétences les plus importantes sont donc la gestion de projet, l’organisation, la communication et la compréhension des enjeux techniques.
4. Consultant en cybersécurité
Le consultant en cybersécurité accompagne les entreprises qui ont besoin d’expertise ou de recommandations pour améliorer leur sécurité.
Son travail peut prendre différentes formes selon sa spécialisation.
Il peut notamment analyser la posture de sécurité d’une organisation, identifier des risques, évaluer les mesures de protection existantes et proposer des recommandations.
Un consultant peut également être spécialisé dans la gestion des risques, la conformité, la protection des données, l’architecture de sécurité ou encore la sécurité cloud.
Le consultant doit généralement être capable de comprendre l’environnement technique de son client, mais cela ne signifie pas nécessairement qu’il doit programmer.
Son principal outil reste son expertise et sa capacité à la transmettre.
Il doit savoir analyser une situation, identifier les problèmes, proposer des solutions et expliquer clairement ses recommandations à différents interlocuteurs.
Ce métier convient particulièrement aux personnes qui aiment résoudre des problèmes, communiquer et travailler sur des environnements différents.
Il faut toutefois garder une nuance importante : le métier de consultant couvre énormément de spécialités. Certaines missions peuvent être très techniques et nécessiter de bonnes compétences en programmation. D’autres peuvent être principalement orientées vers la stratégie, les risques ou la conformité.
Il est donc important de regarder les missions proposées plutôt que de se fier uniquement à l’intitulé du poste.
5. Analyste SOC
Le dernier métier de cette liste est celui d’analyste SOC, pour Security Operations Center.
Contrairement à certaines idées reçues, un analyste SOC débutant n’a pas nécessairement besoin d’être un excellent programmeur.
Son rôle consiste principalement à surveiller les événements de sécurité, analyser les alertes et participer à la détection et au traitement des incidents.
L’analyste peut notamment travailler avec des outils tels que les SIEM, EDR ou plateformes de détection afin d’identifier des comportements suspects.
Lorsqu’une alerte apparaît, il doit être capable de comprendre ce qui s’est passé, déterminer si l’activité est réellement malveillante et, selon son niveau de responsabilité, contribuer à la réponse à l’incident.
La programmation peut devenir un véritable avantage dans ce domaine, notamment pour automatiser certaines tâches, analyser des données ou développer des scripts. Mais elle n’est pas nécessairement indispensable pour débuter.
En revanche, les fondamentaux techniques sont particulièrement importants : réseaux, systèmes Windows et Linux, authentification, journaux, attaques courantes et fonctionnement des outils de sécurité.
Un analyste SOC doit surtout développer une bonne capacité d’analyse, de raisonnement et d’investigation.
Faut-il donc apprendre à coder en cybersécurité ?
La réponse dépend surtout du métier que vous souhaitez exercer.
Si votre objectif est de travailler dans le développement d’exploits, le reverse engineering, certaines formes de pentest, la sécurité applicative ou l’automatisation de sécurité, la programmation deviendra rapidement une compétence importante.
En revanche, pour la GRC, la sensibilisation, la gestion de projets ou certaines missions de conseil, elle n’est généralement pas indispensable.
Cela ne signifie pas pour autant qu’il faut complètement ignorer la technique.
Même sans programmer, un professionnel de la cybersécurité doit comprendre comment fonctionnent les systèmes qu’il cherche à protéger.
Il est donc beaucoup plus pertinent de commencer par apprendre les fondamentaux : réseaux, systèmes, authentification, vulnérabilités, menaces, mécanismes de défense et principaux concepts de cybersécurité.
Ensuite, choisissez une spécialisation en fonction de vos intérêts et de vos points forts.
Conclusion
La cybersécurité ne se résume pas au hacking ou à la programmation.
C’est un domaine qui rassemble des profils très différents : analystes, consultants, chefs de projet, spécialistes des risques, experts cloud, auditeurs, professionnels de la sensibilisation et bien d’autres.
Si vous n’aimez pas coder, cela ne signifie donc absolument pas que vous devez abandonner l’idée de travailler dans la cybersécurité.
La vraie question n’est pas de savoir si vous savez programmer, mais plutôt de déterminer quel type de problème vous souhaitez résoudre dans le domaine de la cybersécurité.
Choisissez ensuite une spécialité, développez les compétences nécessaires et construisez progressivement votre expérience.
La cybersécurité est suffisamment vaste pour permettre à chacun de trouver sa place.