J’étais en train de travailler et je me suis mis à me poser une question : est-ce que les gens savent encore comment apprendre aujourd’hui ?
J’ai l’impression que les méthodes qu’on nous a enseignées à l’école il y a de cela dix ans sont devenues un peu obsolètes.
Et donc, je me suis demandé : comment est-ce que je fais, moi, pour apprendre, notamment dans un domaine technique et très compliqué comme la cybersécurité ?
Avec le temps, j’ai construit ma propre méthode. Elle repose sur plusieurs principes assez simples : l’apprentissage actif et passif, la répétition espacée, l’effet de test, la pratique et surtout l’enseignement.
Comprendre comment on apprend réellement
Premièrement, il faut comprendre que pour apprendre efficacement, il faut s’en remettre aux bases.
Et les bases, c’est quoi ?
C’est comprendre comment fonctionne le cerveau humain et comment nous retenons les informations.
Moi, j’ai tendance à dire qu’il y a deux sortes d’apprentissage : l’apprentissage actif et l’apprentissage passif.
Lire un article ou regarder des vidéos fait partie de l’apprentissage passif.
Et il y a l’apprentissage actif.
Comme son nom l’indique, dans l’apprentissage actif, il y a la pratique, assez logiquement. Il y a également la résolution de problèmes et l’enseignement.
Les deux sont nécessaires.
Il ne faut donc pas opposer complètement apprentissage passif et apprentissage actif. Lire, regarder une vidéo ou étudier un cours peut être utile pour comprendre un concept.
Mais ensuite, il faut passer à l’action.
Si tu apprends la cybersécurité uniquement en regardant des vidéos, tu risques d’avoir l’impression de comprendre beaucoup de choses sans réellement savoir les appliquer.
C’est lorsque tu pratiques, que tu cherches des solutions et que tu essaies de résoudre des problèmes que tes connaissances commencent réellement à prendre forme.
La répétition espacée
Ensuite, il y a quelque chose de très important : la répétition espacée.
Notre cerveau retient mieux certaines informations lorsque nous essayons de les apprendre à différentes périodes.
Par exemple, il est préférable de réviser ou de travailler une heure tous les jours plutôt que de faire trois ou quatre heures dans la même journée et de ne plus rien revoir pendant une semaine.
L’objectif est donc de revenir régulièrement sur ce que tu as appris.
Tu apprends quelque chose aujourd’hui, tu le revois plus tard, puis encore plus tard.
Petit à petit, l’information devient beaucoup plus familière.
Et c’est particulièrement important dans un domaine comme la cybersécurité où il y a énormément de concepts, de commandes, de technologies, de protocoles et de termes à retenir.
L’effet de test
Ensuite, vous avez l’effet de test.
Il faut tester régulièrement ses connaissances à travers des quiz, des exercices ou des projets pour essayer de renforcer ce que vous avez appris.
Parce qu’il y a une grande différence entre reconnaître une information et être capable de la retrouver soi-même.
Tu peux lire un cours sur Nmap et te dire :
« Oui, je comprends. »
Mais lorsque tu te retrouves devant ton terminal sans le cours, est-ce que tu sais réellement quoi faire ?
C’est justement pour ça que les tests sont importants.
Pose-toi des questions.
Essaie de refaire une manipulation sans regarder la solution.
Essaie de résoudre un problème.
Essaie de créer quelque chose avec ce que tu viens d’apprendre.
C’est comme ça que tu vas réellement voir si tu maîtrises ton sujet.
Donc, pour moi, les bases de l’apprentissage sont assez simples :
apprentissage actif + apprentissage passif + répétition espacée + tests réguliers.
Mais une fois que tu as compris tout ça, il faut maintenant construire ta propre méthode d’apprentissage.
Commence toujours par définir ce que tu veux apprendre
Avant de te lancer dans l’apprentissage pur et dur, tu dois te poser des questions fondamentales.
La première :
Qu’est-ce que tu veux apprendre ?
Ça semble logique, mais il y a plein de gens qui ne savent pas réellement ce qu’ils veulent apprendre.
Prenons un exemple dans la cybersécurité.
Tu pourrais te dire :
« Je veux maîtriser Nmap pour scanner un réseau. »
Là, tu as déjà un objectif beaucoup plus précis que simplement dire :
« Je veux apprendre la cybersécurité. »
Et ensuite vient la deuxième question :
Pourquoi ?
Pourquoi est-ce que tu veux apprendre à utiliser Nmap ?
Tu veux peut-être apprendre à maîtriser Nmap pour améliorer tes connaissances en réseau.
C’est un pourquoi qui est légitime et valable, d’autant plus que Nmap est largement utilisé dans le domaine de la cybersécurité.
Et ensuite, il y a la troisième question, et vraiment, ça, je l’ai compris au fur et à mesure du temps :
Quel est le résultat que tu veux atteindre ?
Qu’est-ce que tu veux savoir maîtriser à la fin de la journée, à la fin de la semaine ou à la fin du mois ?
Dans notre exemple, ça pourrait être :
« Je veux être capable de créer un rapport de scan complet avec Nmap. »
Et là, tu sais exactement où tu veux aller.
La méthode 70-20-10
Une fois que tu as défini ton objectif et le résultat que tu veux atteindre, ce que tu dois faire maintenant, c’est adopter une approche basée sur la pratique.
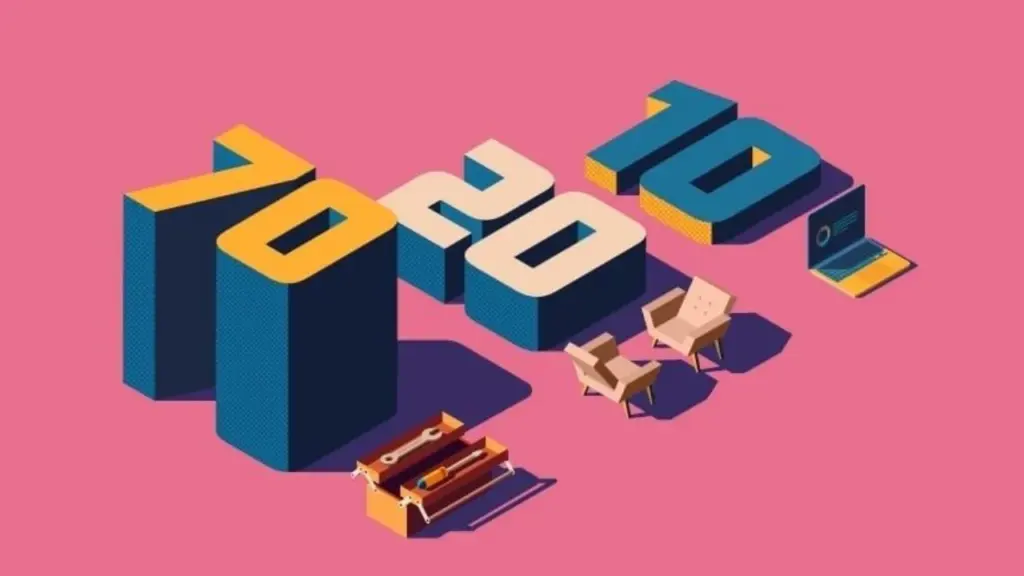
Ce que je fais toujours, c’est adopter la méthode des 70-20-10.
C’est-à-dire que je passe :
- 70 % de mon temps à pratiquer
- 20 % de mon temps à recueillir des feedbacks
- 10 % de mon temps à faire de la théorie
Les 70 %, c’est la pratique : coder, toucher, fabriquer, tester, résoudre des problèmes.
Les 20 %, c’est le feedback : demander conseil à des mentors, à des personnes qui sont beaucoup plus fortes que moi dans le domaine, revoir mes résultats et chercher à comprendre mes erreurs.
Et enfin, les 10 %, c’est la théorie pure et dure.
Lire des articles, comprendre les concepts, étudier les théories et améliorer sa culture dans le domaine.
Prenons l’exemple de l’intelligence artificielle
Si je prends l’intelligence artificielle, à mon sens, il est assez logique de passer une grande partie de son temps à coder.
Coder, utiliser des outils d’intelligence artificielle comme TensorFlow, PyTorch et j’en passe.
Ensuite, tu dois revoir tes résultats, demander de l’aide s’il faut et recueillir des feedbacks.
Et enfin, passer une partie de ton temps à la théorie pure et dure.
Lire des articles sur les modèles, comprendre les concepts mathématiques, les théories de machine learning et de deep learning.
Bref, t’informer, améliorer ta culture vis-à-vis de l’intelligence artificielle et rester à jour sur les nouvelles technologies et les nouveaux modèles.
Voilà, c’est une méthode qui a marché pour moi et qui marche toujours.
Mais je le répète : les 70 % feront toute la différence.
Vous devez adopter une approche qui est basée sur la pratique.
Appliquer la méthode à la cybersécurité
Si je reprends maintenant mon exemple de Nmap, je dois passer la majorité de mon temps à tester Nmap.
Je prends ma VM, ma Kali et je teste les commandes.
Je fais des scans.
J’essaie différentes options.
Je cherche à comprendre ce qui se passe.
Et ensuite, je cherche des feedbacks sur ce que je fais.
Je regarde comment d’autres personnes s’y prennent. Je consulte les ressources disponibles. Je peux également utiliser les outils que nous avons aujourd’hui, notamment l’IA, ChatGPT ou d’autres outils.
Mais attention : utiliser l’IA ne veut pas dire lui demander de tout faire à ta place.
Tu peux lui demander de t’expliquer une erreur, de challenger ton raisonnement ou de t’aider à comprendre pourquoi quelque chose ne fonctionne pas.
Et enfin, je passe une partie de mon temps à lire des articles sur Nmap : à quoi ça sert, comment on peut l’utiliser, comment ça fonctionne, son histoire, ce genre de choses.
Tu vois donc la différence ?
Je ne passe pas tout mon temps à lire sur Nmap.
Je l’utilise.
L’enseignement : l’étape que beaucoup oublient
Mais j’ai oublié un truc hyper important.
Et je pense que c’est peut-être la chose qui fera le plus la différence :
l’enseignement.
Il n’y a pas meilleur apprentissage que le fait d’enseigner.
Une fois que vous avez appris vos concepts et que vous avez suffisamment pratiqué, la prochaine étape, c’est d’enseigner.
Enseignez ce que vous savez à vos proches, à vos amis, à n’importe qui.
Et surtout, essayez d’enseigner comme si vous expliquiez le concept à un enfant de 10 ans, voire de 5 ans.
Pourquoi ?
Parce que lorsque tu essaies d’expliquer quelque chose simplement, tu es obligé de réellement comprendre ce que tu racontes.
Si tu utilises uniquement des mots compliqués et des acronymes, tu peux parfois donner l’impression de maîtriser un sujet sans réellement le maîtriser.
Mais si quelqu’un te demande :
« Explique-moi ce concept avec tes propres mots. »
Et que tu n’y arrives pas, c’est peut-être que tu ne l’as pas encore complètement assimilé.
C’est en enseignant que les concepts rentrent vraiment.
Apprendre, ce n’est pas consommer de l’information
Au final, je pense que le gros problème aujourd’hui, c’est qu’on confond facilement consommer de l’information et apprendre.
Regarder dix vidéos sur la cybersécurité ne signifie pas que tu maîtrises la cybersécurité.
Lire vingt articles sur Nmap ne signifie pas que tu sais utiliser Nmap.
Regarder quelqu’un résoudre un problème ne signifie pas que tu sais résoudre le même problème.
Il faut passer à l’action.
Il faut essayer.
Il faut se tromper.
Il faut recommencer.
Il faut tester ses connaissances.
Et ensuite, il faut être capable d’expliquer ce qu’on a appris.
C’est cette combinaison qui, pour moi, permet réellement de progresser.
Donc si je devais résumer ma méthode :
comprends ce que tu veux apprendre, définis pourquoi tu veux l’apprendre, fixe un résultat concret, pratique énormément, demande des feedbacks, utilise la théorie pour compléter tes connaissances, teste-toi régulièrement et surtout, enseigne ce que tu as appris.
C’est comme ça que j’essaie d’apprendre rapidement, notamment dans des domaines aussi techniques que la cybersécurité.
Et cette méthode n’est évidemment pas une formule magique.
Elle a fonctionné pour moi et continue de fonctionner.
Mais une chose est certaine : si tu veux vraiment apprendre, tu ne peux pas rester spectateur.
Tu dois devenir acteur de ton apprentissage.